PHP / Node.js / Go 三大运行时同日告急:CVE 汇总与升级优先级建议
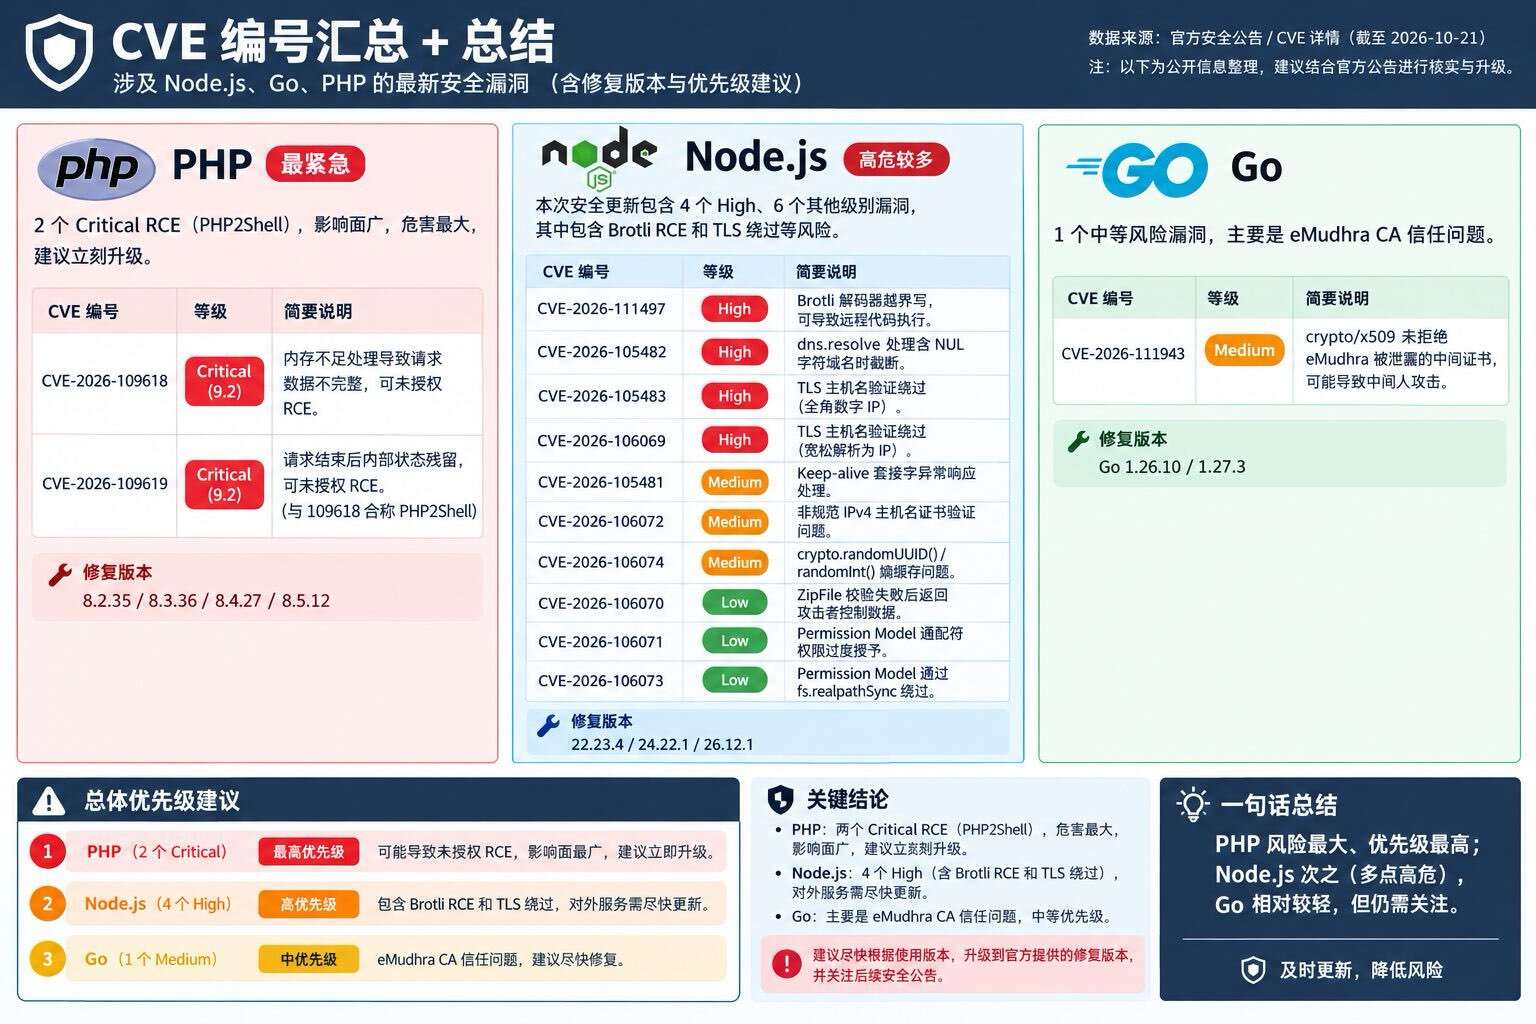
PHP、Node.js、Go三大运行时近期发布安全更新,PHP风险最大,需优先升级;Node.js次之,多个高危漏洞需关注;Go相对较轻,但仍需关注。
由 AI 生成,仅供参考
数据来源:官方安全公告 / CVE 详情(截至 2026-10-21)。以下为公开信息整理,建议结合官方公告进行核实与升级。
就在 10 月 21 日前后不到 48 小时里,PHP、Node.js、Go 三个主流运行时几乎同时发布了安全更新:PHP 被曝出两个 Critical 级别的未授权 RCE(社区称为 PHP2Shell,CVSS v4.0 均为 9.2),Node.js 一次打包修复 10 个漏洞(含 4 个 High,其中 Brotli 解码器可导致 RCE),Go 则在crypto/x509中拉黑了被泄露私钥的 eMudhra 中间 CA。三项叠加,可以视作今年以来对 Web 后端栈冲击最集中的一次"补丁窗口"。
一句话结论放在最前面:PHP 风险最大、优先级最高;Node.js 次之(多点高危);Go 相对较轻,但仍需关注。 下面按风险等级逐项展开。
一、PHP:两个 Critical RCE,合称 PHP2Shell(最高优先级)
PHP 团队本应于 10 月 22 日发布补丁,但因漏洞细节在披露窗口前被泄露,被迫提前一天(10 月 21 日 14:00 UTC 左右)发布了 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 四个修复版本。
| CVE 编号 | 等级 | 简要说明 |
|---|---|---|
| CVE-2026-109618 | Critical (9.2) | 内存不足处理导致请求数据不完整,可未授权 RCE |
| CVE-2026-109619 | Critical (9.2) | 请求结束后内部状态残留,可未授权 RCE(与 109618 合称 PHP2Shell) |
两个漏洞都位于 PHP 引擎本身,而不是某个扩展或框架——这意味着即便业务代码毫无破绽,运行在受影响版本上的 Magento、WordPress、Drupal、Joomla、Laravel、Symfony、phpMyAdmin、Nextcloud、Roundcube、WHMCS 等应用同样暴露在攻击面之内。攻击者无需登录即可在目标服务器上执行代码。
攻击链由安全研究员 Calif 整合在工具 PHP2Shell 中,把两个缺陷串成一条无需认证的利用路径。Cloudflare 已经报告在补丁发布前的 07:43 UTC 就观测到过早期攻击流量。
需要补充一点理性判断:Sansec 在跟进分析中指出,公开 PoC 对默认安装的 PHP 通常无效,利用需要掌握目标服务器的特定信息并满足特定条件,大规模"打穿互联网"的概率比发布当天预估的要低——但这绝不构成不升级的理由,PHP 官方也明确表示没有完整缓解方案,升级是唯一安全选择。升级版本:8.2.35 / 8.3.36 / 8.4.27 / 8.5.12
二、Node.js:10 个漏洞一次修,4 个 High(高优先级)
Node.js 项目于 10 月 21 日为 26.x / 24.x / 22.x 三条在维护的发布线同时推送安全版本 v22.23.4 / v24.22.1 / v26.12.1,共修复 10 个 CVE,其中 4 个 High、3 个 Medium、3 个 Low,并顺带更新了 c-ares、OpenSSL、SQLite、Undici 等依赖,以及被波及的 CA 证书库。
High 级别(4 个)
| CVE 编号 | 等级 | 简要说明 | 影响线 |
|---|---|---|---|
| CVE-2026-111497 | High | Brotli 解码器越界写,可导致远程代码执行 | 26.x / 24.x / 22.x |
| CVE-2026-105482 | High | dns.resolve 处理含 NUL 字符主机名时越界 |
26.x / 24.x / 22.x |
| CVE-2026-105483 | High | TLS 主机名验证绕过(全角数字 IP) | 26.x / 24.x |
| CVE-2026-106069 | High | TLS 主机名验证绕过(宽松解析到 IP) | 26.x / 24.x / 22.x |
| 其中最值得警惕的是CVE-2026-111497,社区已经给它起了和 PHP2Shell 呼应的外号 Node2Shell:根因在 Google Brotli 库(影响 1.0.3–1.0.9、1.1.0、1.2.0,Google 已在 1.0.10 / 1.1.1 / 1.2.1 修复),CVSS v4.0 评分 9.2。攻击者只需让 Node.js 服务端发起一个 HTTP 请求、指向其控制的服务器并返回一段构造过的 Brotli 压缩响应,即可触发越界写并尝试执行代码。凡是会自动解压 Brotli 响应的 HTTP 客户端都处在攻击路径上, Retool 团队已在披露后 13 小时内为 Cloud 版打上补丁。 | |||
另外两个 TLS 主机名验证绕过属于同一类问题——利用"全角数字 IP"或"宽松解析到 IP"这类非典型格式,绕过证书与主机名的匹配校验,可能被用于中间人伪装。dns.resolve 的 NUL 截断则会破坏域名解析语义。 |
Medium / Low 级别(6 个)
| CVE 编号 | 等级 | 简要说明 |
|---|---|---|
| CVE-2026-105481 | Medium | Keep-alive 套接字异常响应处理(可能回放请求前写入的数据) |
| CVE-2026-106072 | Medium | 非规范 IPv4 主机名证书验证问题(允许 DNS SAN 冒充 IP 端点) |
| CVE-2026-106074 | Medium | crypto.randomUUID() / randomInt() 熵源缓存被写入启动快照,所有进程重复相同随机值 |
| CVE-2026-106070 | Low | ZipFile 校验失败后仍返回攻击者可控制的数据 |
| CVE-2026-106071 | Low | Permission Model 通配符权限过度授予 |
| CVE-2026-106073 | Low | Permission Model 通过fs.realpathSync 绕过 |
其中crypto.randomUUID() 熵源问题对使用启动快照或单文件可执行程序(SEA) 的场景影响较大,因为构建时快照会把熵缓存固化,运行期所有进程都会产生重复的随机值——这对会话 ID、nonce、令牌一类用途是实打实的风险,用快照/SEA 打包的应用升级后必须重新构建。 |
与 eMudhra 的联动
本次 Node.js 安全公告还同步更新了捆绑的 CA 证书库,移除对被泄露 eMudhra 中间 CA 的信任(Mozilla、Google、Apple 已在 10 月 17–19 日陆续拉黑)。这和下文 Go 的 CVE-2026-111943 是同一事件在两个生态的连锁反应。
升级版本:22.23.4 / 24.22.1 / 26.12.1
三、Go:1 个 Medium,eMudhra CA 信任问题
| CVE 编号 | 等级 | 简要说明 |
|---|---|---|
| CVE-2026-111943 | Medium | crypto/x509 未拒绝 eMudhra 被泄露的中间证书,可能导致中间人攻击 |
这是 Go 官方按URGENT 流程处理的修复:在 crypto/x509 验证路径中加入一份 denylist,只要证书链中出现 8 把私钥已确认泄露的 eMudhra 中间 CA,验证直接失败。攻击者理论上可以持有这些泄露的中间证书,去伪造后端服务的 TLS 证书或签发 mTLS 客户端证书,从而冒充合法服务。KrakenD、以及任何依赖系统/内置信任库做外呼的服务都受影响。 |
||
| 相比 PHP 的 RCE 和 Node.js 的多点 High,这条漏洞利用门槛高、需要主动中间人位置,所以定为 Medium 合理。但它是"信任根"级别的问题,并且与 Node.js、浏览器生态是同一次 CA 事件,修复宜早不宜迟——尤其当你的 Go 服务在调用第三方 HTTPS API 或做 mTLS 时。 | ||
| 升级版本:Go 1.26.10 / 1.27.3 |
四、总体优先级建议
| 优先级 | 组件 | 等级分布 | 建议 |
|---|---|---|---|
| 1 | PHP(2 个 Critical) | 最高优先级 | 未授权 RCE、影响面最广,建议立即升级到 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 |
| 2 | Node.js(4 个 High) | 高优先级 | 含 Brotli RCE 和两类 TLS 绕过,对外服务需尽快升级到 22.23.4 / 24.22.1 / 26.12.1 |
| 3 | Go(1 个 Medium) | 中优先级 | eMudhra CA 信任问题,升级到 1.26.10 / 1.27.3 |
运维清单
- PHP:升级到修复版本 → 重启 PHP-FPM / Apache 模块 → 重建包含 PHP 基础镜像的容器(仅重启容器不会替换底层镜像)。
- Node.js:升级到 22.23.4 / 24.22.1 / 26.12.1 → 重启所有 Node 进程 → 若使用启动快照或 SEA 打包,务必重新构建以刷新
crypto.randomUUID()的熵缓存。 - Go:升级到 1.26.10 / 1.27.3 → 重新编译并发布所有对外发起 TLS/mTLS 调用的服务。
- 通用:检查是否还有 Node.js 20.x 及更早、PHP 8.1 及更早的 EOL 版本在跑——它们永久不会收到本次修复,需要迁移或购买扩展支持。
PHP 的两个 Critical 是真正意义上的"引擎级"RCE,业务代码再干净也挡不住,这一项没有讨价还价的余地;Node.js 的 Brotli RCE 触发条件需要服务端"替攻击者发请求",但一旦满足就是完整 RCE,对外服务不要心存侥幸;Go 的 CA 拉黑更多是生态联动动作,升级成本低,跟着走就行。
建议尽快根据所使用的版本线,升级到官方提供的修复版本,并关注后续安全公告——及时更新,降低风险。
评论(0)
登录后才能发表评论。去登录 →
还没有评论,来抢沙发吧~